Site compromis sans signe visiblecomment détecter une intrusion silencieuse ?
Votre site s'affiche normalement, les commandes arrivent, rien ne cloche en apparence. Pourtant, un attaquant peut opérer en silence depuis des semaines : backdoor installée, liens cachés injectés, formulaires détournés pour collecter des données. Ce guide explique comment identifier les signaux faibles d'une compromission silencieuse et pourquoi une surveillance active est indispensable, même quand tout semble fonctionner.
Un site opérationnel peut être compromis depuis des semaines
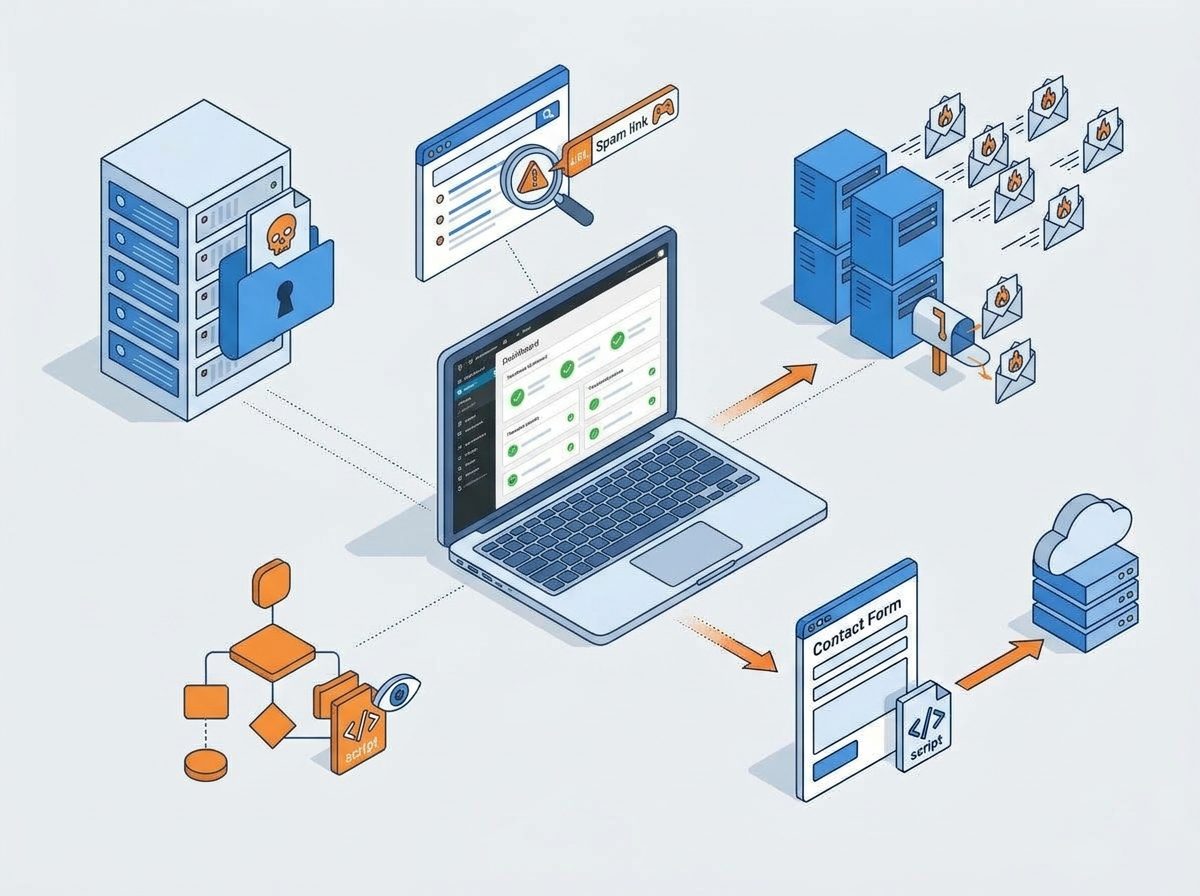
Les attaquants les plus efficaces n'ont aucun intérêt à se faire repérer. Défigurer un site ou déclencher une alerte Google coupe court à leur accès : l'hébergeur intervient, le site est nettoyé, la backdoor est retirée. À l'inverse, une compromission discrète peut durer des mois, voire des années, en exploitant le site de façon rentable sans jamais interrompre son fonctionnement apparent.
Les formes les plus courantes de compromission silencieuse sont les suivantes.
Backdoor cachée dans les fichiers
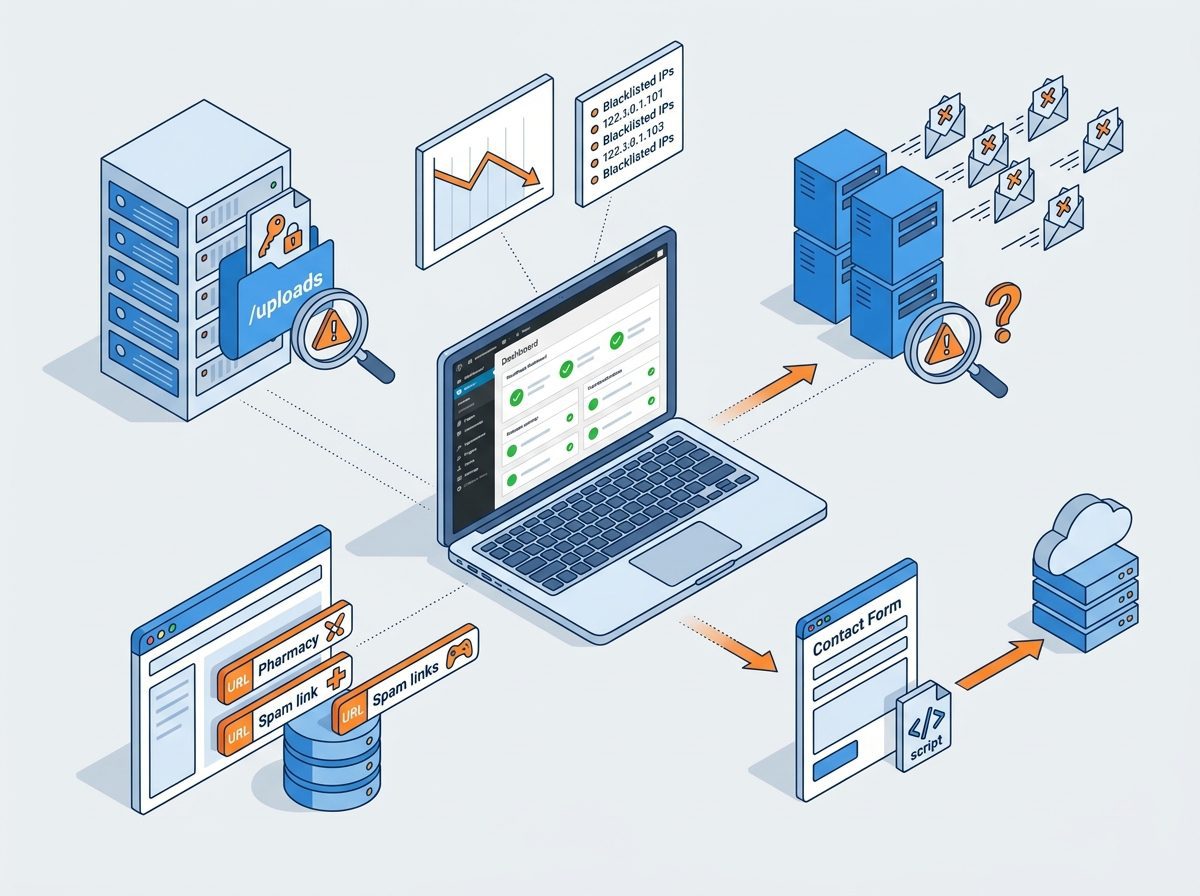
Un fichier PHP malveillant est déposé dans un répertoire peu surveillé, comme /uploads ou un sous‑répertoire de thème. Il permet à l'attaquant de reprendre le contrôle du site à tout moment, même après une mise à jour ou un changement de mot de passe *.
Injection de liens et de pages SEO spam
Des centaines de pages ou de liens pointant vers des sites de pharmacies, de jeux ou de contrefaçons sont injectés dans le code source. Ces pages n'apparaissent pas dans le back‑office WordPress, mais elles sont indexées par Google sous votre domaine *.
Formjacking et collecte de données
Un script malveillant est ajouté à un formulaire de contact, une page de paiement ou un espace de connexion. Il copie silencieusement les données saisies (emails, numéros de téléphone, identifiants) vers un serveur externe, sans modifier l'apparence du formulaire *.
Utilisation du serveur pour envoyer du spam
Le serveur d'hébergement devient un relais d'envoi massif d'emails frauduleux. La réputation de l'IP du serveur et du domaine se dégrade progressivement, ce qui entraîne le classement des emails légitimes en spam, puis la mise sur liste noire.
Un cas documenté en 2026 illustre la durée possible d'une telle compromission : une backdoor installée via un plugin populaire est restée dormante pendant huit mois avant d'être activée et de commencer à produire des effets malveillants *. Pendant toute cette période, aucun signe d'alerte n'était visible.
Des conséquences qui s'accumulent sans déclencher d'alarme immédiate
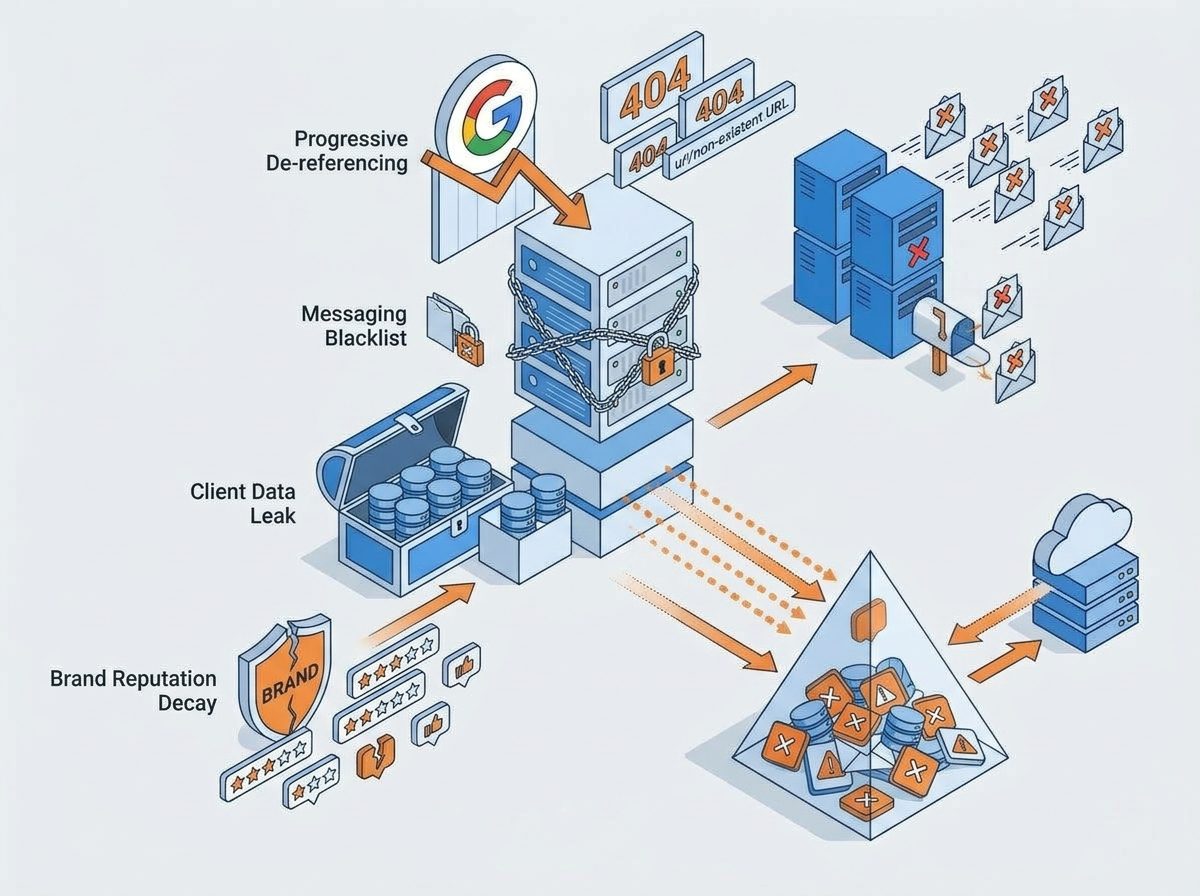
Une compromission active depuis plusieurs semaines peut provoquer plusieurs effets cumulatifs, qui ne semblent pas liés entre eux au moment où ils sont observés.
- Déréférencement progressif : Google détecte les pages de spam injectées sous votre domaine et dégrade l'autorité du site. Le trafic organique baisse sans raison apparente, les positions reculent sur les requêtes habituelles.
- Blacklist messagerie : si le serveur est utilisé pour émettre du spam, l'adresse IP et le domaine peuvent être inscrits sur des listes noires (Spamhaus, Barracuda, MXToolbox). Les emails transactionnels de votre site, confirmations de commande ou réponses aux prospects, finissent en dossier spam ou ne sont plus délivrés.
- Fuite de données clients : dans le cas d'un formjacking, les données personnelles collectées par vos formulaires sont transmises à un tiers non autorisé, ce qui constitue une violation de données au sens du RGPD. L'obligation de notification à la CNIL s'applique dès lors que cette violation est avérée.
- Dégradation de la réputation de marque : si des visiteurs tombent sur des pages de spam indexées sous votre domaine ou reçoivent des emails frauduleux en votre nom, la confiance envers votre entreprise est directement affectée.
Ces effets peuvent s'installer sur plusieurs semaines ou mois avant qu'un dirigeant ne les associe à un problème de sécurité. C'est précisément cette latence qui rend la compromission silencieuse plus coûteuse à terme qu'un incident visible : le coût d'un nettoyage après découverte tardive est systématiquement supérieur à celui d'une détection précoce *.
Pourquoi une compromission peut passer inaperçue
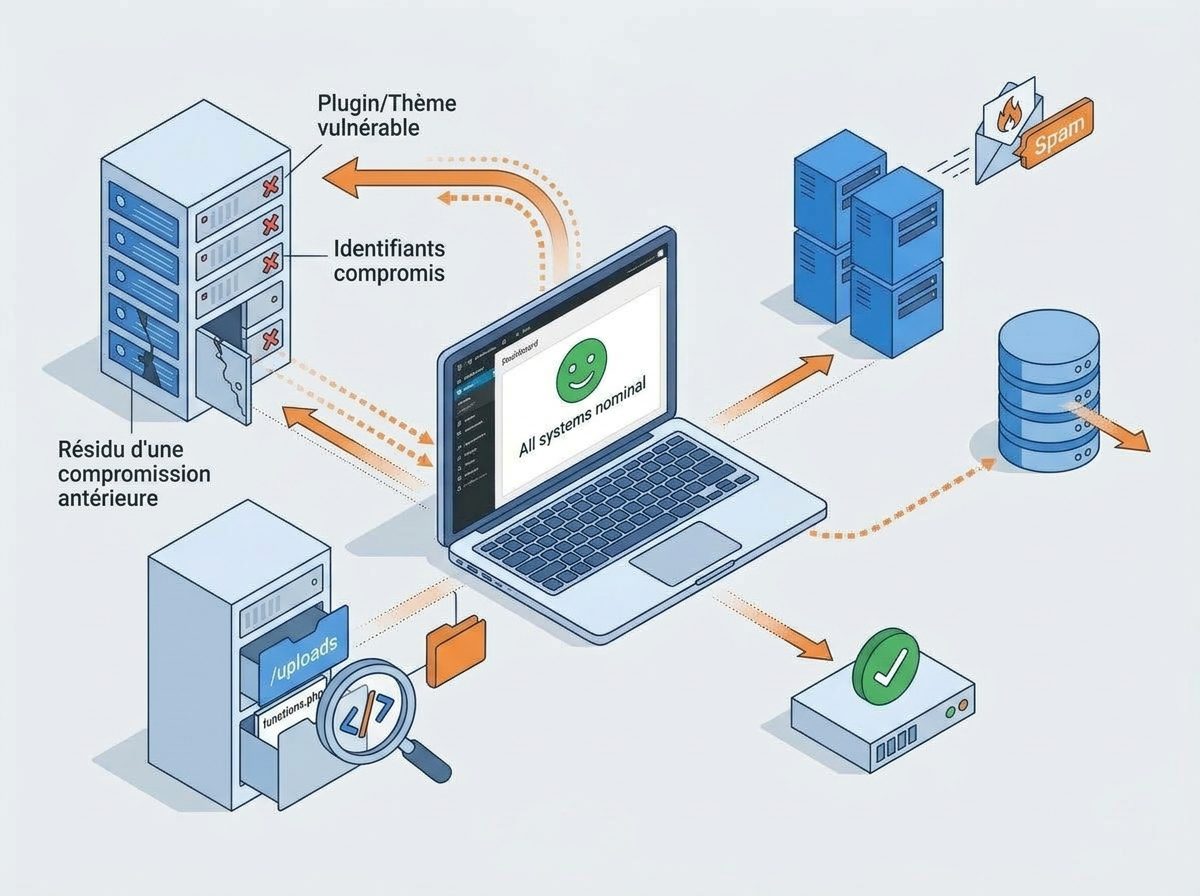
Les vecteurs d'entrée les plus fréquents
Un site WordPress peut être compromis par plusieurs voies, indépendamment du fait que le site soit maintenu à jour ou non. Les principales sont les suivantes.
- Plugin ou thème vulnérable : une faille dans un plugin non mis à jour, ou dans un plugin à jour mais dont le code a été altéré après sa publication, ouvre l'accès au système de fichiers du site. En 2026, des attaquants ont acheté des plugins WordPress populaires pour y injecter une backdoor, puis ont attendu que les mises à jour soient installées par les utilisateurs *.
- Identifiants compromis : un mot de passe faible ou réutilisé sur un autre service (dont les données ont été exposées dans une fuite) permet d'accéder directement au back‑office WordPress ou à l'hébergement FTP.
- Résidu d'une compromission antérieure : un site nettoyé en surface mais dont la backdoor n'a pas été entièrement supprimée est recompromis rapidement. Un site qui a déjà été piraté plusieurs fois présente souvent ce profil *.
Pourquoi le back‑office ne suffit pas à détecter le problème
Le tableau de bord WordPress ne donne accès qu'au contenu géré par CMS : articles, pages, médias, réglages. Il ne liste pas les fichiers PHP présents sur le serveur, ne scanne pas les scripts chargés par le thème ou les plugins, et ne surveille pas les emails sortants. Une backdoor déposée dans /uploads ou un script injecté dans functions.php est totalement invisible depuis l'interface d'administration. La surveillance d'un site ne peut donc pas se limiter à une connexion régulière au back‑office.
Les signaux à surveiller et les actions à engager
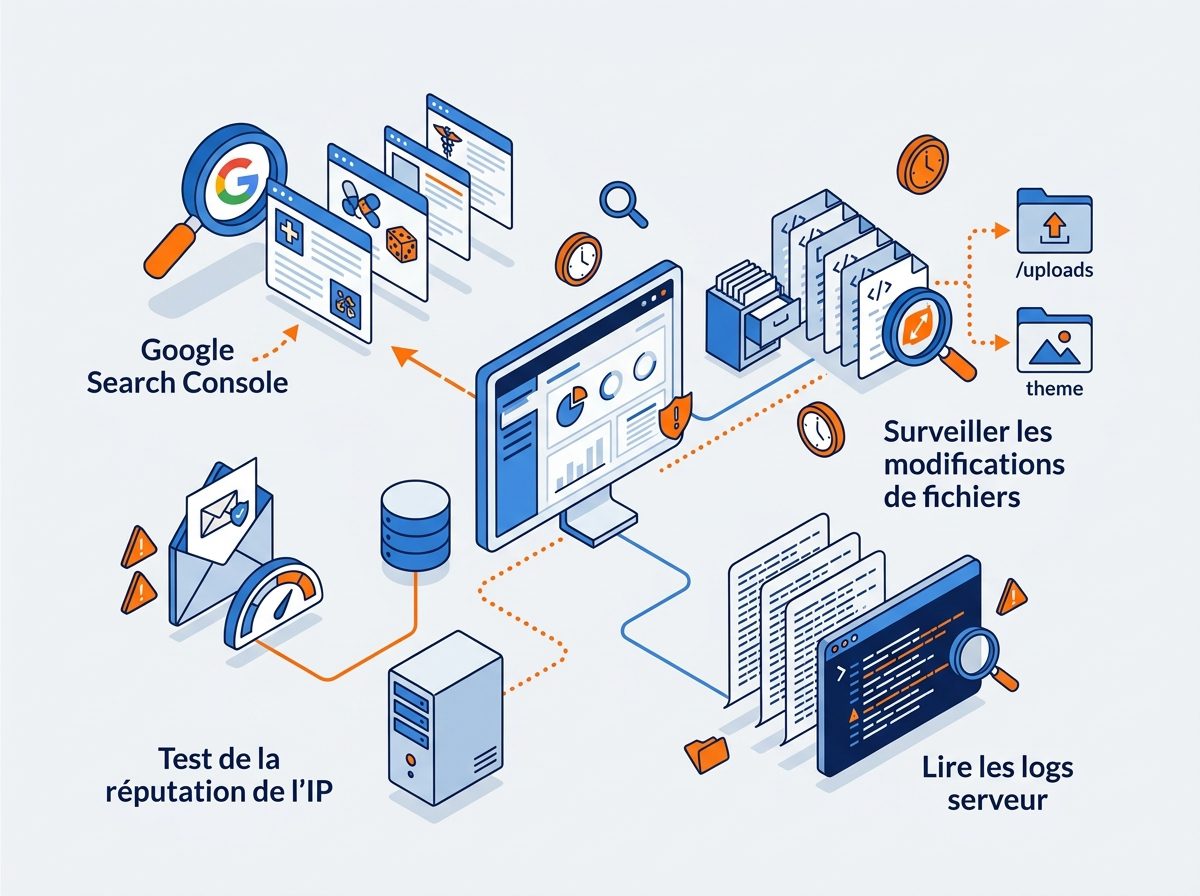
Vérifications immédiates accessibles sans compétence technique
- 1Interroger Google Search Console
Connectez‑vous à Search Console et examinez le rapport de couverture d'indexation. Si des URLs apparaissent sous votre domaine que vous n'avez jamais créées (pages de pharmacie, de casino, de produits contrefaits), votre site est probablement victime d'une injection SEO spam. L'onglet Sécurité et actions manuelles signale également les alertes de sécurité émises par Google.
- 2Tester la réputation de l'IP et du domaine
Des outils gratuits comme MXToolbox permettent de vérifier si votre adresse IP ou votre domaine figure sur des listes noires de spam. Un résultat positif indique que votre serveur émet du trafic email non sollicité, souvent à votre insu.
- 3Surveiller les modifications de fichiers
Des extensions comme WP Activity Log journalisent les changements de fichiers sur le serveur. Un fichier PHP créé ou modifié dans
/uploadsou dans un répertoire de thème sans action de votre part est un signal d'alerte sérieux *. - 4Lire les logs serveur
Les fichiers
access.logeterror.logenregistrent toutes les requêtes reçues par le serveur. Des requêtes fréquentes vers des fichiers PHP inconnus, des codes d'erreur 500 répétés ou des accès depuis des plages IP inhabituelles sont des indicateurs d'activité suspecte *. Ces logs sont accessibles depuis l'interface de votre hébergeur ou en SSH.
Mesures préventives pour réduire la surface d'exposition
Au‑delà de la détection, certaines configurations réduisent les capacités d'un attaquant ayant déjà obtenu un accès partiel.
- Bloquer l'exécution PHP dans le répertoire
/uploads: ce répertoire reçoit des fichiers téléversés et ne devrait jamais exécuter de code PHP. Une règle.htaccessdédiée empêche qu'une backdoor déposée dans ce dossier puisse être invoquée *. - Désactiver l'éditeur de fichiers depuis l'administration WordPress : en ajoutant
define('DISALLOW_FILE_EDIT', true) ;danswp‑config.php, vous empêchez qu'un accès au back‑office permette de modifier directement les fichiers PHP du site *. - Lancer un scan d'intégrité des fichiers : un outil comme Wordfence compare les fichiers WordPress installés avec les versions officielles du dépôt et signale toute modification ou fichier inconnu. Un scan hebdomadaire automatisé avec rapport par email est une pratique raisonnable pour un site professionnel *.
- Mettre en place une authentification à deux facteurs : même si un identifiant est compromis, l'accès au back‑office nécessite un second facteur que l'attaquant ne possède pas.
Votre site est‑il surveillé activement ?
Un diagnostic de sécurité permet d'identifier en quelques étapes si votre site présente des signes de compromission silencieuse : fichiers suspects, URLs inconnues indexées, réputation IP dégradée. Nous trouverons ensemble les mesures de surveillance adaptées à votre contexte, sans investissement à l'aveugle. Discutons de votre projet.